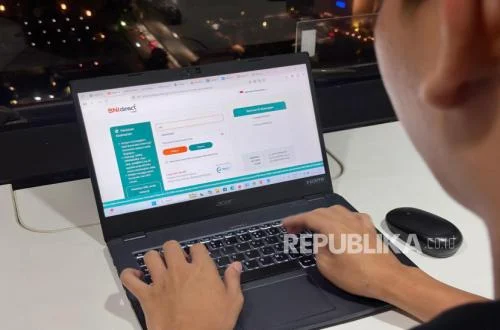
PT Bank Negara Indonesia (Persero) Tbk atau BNI kembali mempertegas komitmennya dalam melindungi nasabah dari ancaman penipuan digital yang semakin marak. Melalui imbauan yang disampaikan secara berkala, BNI secara tegas mengingatkan seluruh nasabahnya untuk tidak pernah membagikan data sensitif kepada pihak manapun, termasuk yang mengatasnamakan BNI. Peningkatan modus penipuan yang menyasar pengguna layanan perbankan, khususnya pada kanal digital seperti BNIdirect, menjadi latar belakang utama dari peringatan ini.
Corporate Secretary BNI, Okki Rushartomo, dalam keterangan tertulisnya menegaskan bahwa BNI tidak pernah sekalipun meminta informasi rahasia nasabah dalam kondisi apapun. Oleh karena itu, masyarakat diminta untuk senantiasa meningkatkan kewaspadaan terhadap setiap upaya pihak yang mencoba mengatasnamakan bank untuk mendapatkan data pribadi. "Kami mengingatkan nasabah agar tidak pernah membagikan data sensitif kepada pihak manapun, termasuk yang mengatasnamakan BNI karena itu bagian dari modus kejahatan digital," ujar Okki.
Data-data penting yang wajib dijaga kerahasiaannya oleh nasabah meliputi, namun tidak terbatas pada, kata sandi (password), ID perusahaan, alamat email terdaftar, PIN (Personal Identification Number), kode OTP (One-Time Password), serta kode yang dihasilkan oleh token fisik maupun lunak. Informasi krusial ini, menurut BNI, tidak boleh dibagikan melalui kanal komunikasi apapun, baik itu melalui panggilan telepon, pesan singkat (SMS), email, maupun platform media sosial. Pembagian data ini dapat membuka celah bagi pelaku kejahatan untuk mengakses rekening nasabah.
Lebih lanjut, BNI memberikan penegasan bahwa perseroan tidak pernah meminta ID pengguna layanan BNIdirect. Selain itu, BNI juga tidak akan pernah mengirimkan tautan (link) melalui pesan singkat atau aplikasi percakapan untuk keperluan verifikasi data atau transaksi. Upaya meminta nasabah untuk mengunduh aplikasi tertentu, terutama aplikasi remote desktop seperti TeamViewer atau AnyDesk, dengan dalih bantuan layanan, juga merupakan indikasi kuat adanya penipuan.
BNI menjelaskan bahwa praktik-praktik tersebut merupakan ciri umum dari penipuan digital yang memanfaatkan metode rekayasa sosial atau social engineering. Pelaku kejahatan menggunakan taktik manipulatif untuk mendapatkan kepercayaan nasabah dan pada akhirnya memperoleh akses tidak sah ke akun perbankan. Jika nasabah menemukan indikasi atau ciri-ciri seperti yang disebutkan, BNI menghimbau agar tidak menindaklanjuti permintaan tersebut dan segera melakukan verifikasi langsung melalui kanal resmi BNI.
Sebagai langkah pencegahan proaktif, BNI mengimbau nasabahnya untuk selalu berhati-hati. Nasabah disarankan untuk tidak sembarangan mengklik tautan yang berasal dari sumber yang tidak dikenal atau mencurigakan. Begitu pula, hindari menginstal aplikasi dari pihak yang tidak jelas sumbernya. Untuk mengatasi permasalahan terkait akun, seperti lupa kata sandi, nasabah disarankan untuk tidak mencari solusi melalui mesin pencari umum, karena hal tersebut berisiko mengarahkan pada situs palsu.
Sebaliknya, BNI menganjurkan nasabah untuk menggunakan fitur resmi yang tersedia pada halaman login BNIdirect untuk melakukan pengaturan ulang (reset) kata sandi secara mandiri. Proses ini dirancang untuk keamanan dan kemudahan nasabah. Untuk informasi lebih lanjut mengenai layanan BNI dan panduan keamanan transaksi, nasabah dapat mengakses situs resmi BNI di www.bni.co.id. Melalui edukasi berkelanjutan seperti ini, BNI berharap masyarakat semakin cerdas dalam mengenali pola kejahatan digital dan mampu melindungi data pribadi mereka secara mandiri, sehingga keamanan transaksi perbankan tetap terjaga optimal dan kepercayaan terhadap layanan digital BNI terus meningkat.